Das Rechenzentrum in der Wohnung
Eine Person bräuchte acht Arme, um das am Laufen zu halten — daher die Krake. Dieselbe Ecke mit abgenommenem Deckel: was auf welcher Kiste läuft, wie acht Zonen getrennt bleiben und wie eine Änderung von einem Branch auf das laufende System kommt. Stand 2026-09-22.
TycStation hält Smart Home, Medien, Websites, Zugangsdaten und einen großen Teil des Netzes einer Kölner Wohnung unter lokaler Kontrolle. 60 Kerne/72 Threads. 39 TB Flash. 100 TB Festplatten. 25G. Unter einem Schreibtisch. Wer jetzt grinst, weiß Bescheid. Brauchen? Nein. Wollen? Ja. Warum? Ja. Die Wohnung funktioniert weiter, auch wenn das Internet ausfällt.
Die Hardware
Geformt hat diese Liste vor allem eine Vorgabe: die Lautstärke. Der Aufbau ist in der Lücke zwischen Schreibtisch und Lautsprecherturm entstanden, und eine Maschine, die man hört, ist raus, bevor jemand ihr Datenblatt aufschlägt. Das schließt Rack-Gehäuse mit ihren 40-mm-Lüftern aus, egal, was sie pro Kern kosten, und drängt den ganzen Aufbau zu kleinen, sparsamen Maschinen — denn Lüfter braucht nur, wer Wärme loswerden muss.
- 2× MS-02 Mini-PC — die Arbeitstiere: Auf ihnen laufen die Firewalls und die meisten Gäste. Je 24 Kerne, 48 GB und 4 TB NVMe.
- N5 Pro — die dritte Stimme und der HDD-Speicher: 100 TB Festplatten als ein verschlüsselter Pool, der den Ausfall zweier beliebiger Platten übersteht, für die Backups und das Medienarchiv. 12 Kerne, 32 GB.
- MikroTik CRS317 — der Core-Switch, das 10G-Backbone. Jeder Knoten hängt hier dran.
- MikroTik CRS320 — der PoE-Switch: Schreibtisch, Mediaplayer und der Zigbee-Koordinator, und er versorgt den KVM mit Strom.
- MikroTik CRS310 — der Access-Switch: 2,5G für das WLAN und das NAS.
- Synology DS1525+ — gemeinsamer Speicher und Backup-Ziel, nur Flash: 28 TB SSD.
- UniFi U7 Pro Max — das WLAN, das einzige UniFi-Gerät, das geblieben ist.
- Comet X (GL-RM4PE) — Tastatur und Bildschirm jedes Knotens aus der Ferne; die Einrichtung steht noch aus.
- Vigor 166 — das Modem, mit eigener Stromversorgung, damit ein Firewall-Failover nie auf das Modem warten muss.
- USV — Zeit für ein sauberes Herunterfahren, wenn der Strom ausfällt.
Zusammen sind das 39 TB Flash — 11 TB NVMe in den Knoten, 24 TB SATA-SSD in der Synology und die 4-TB-USB-SSD daran — und 100 TB Festplatten im N5 Pro.
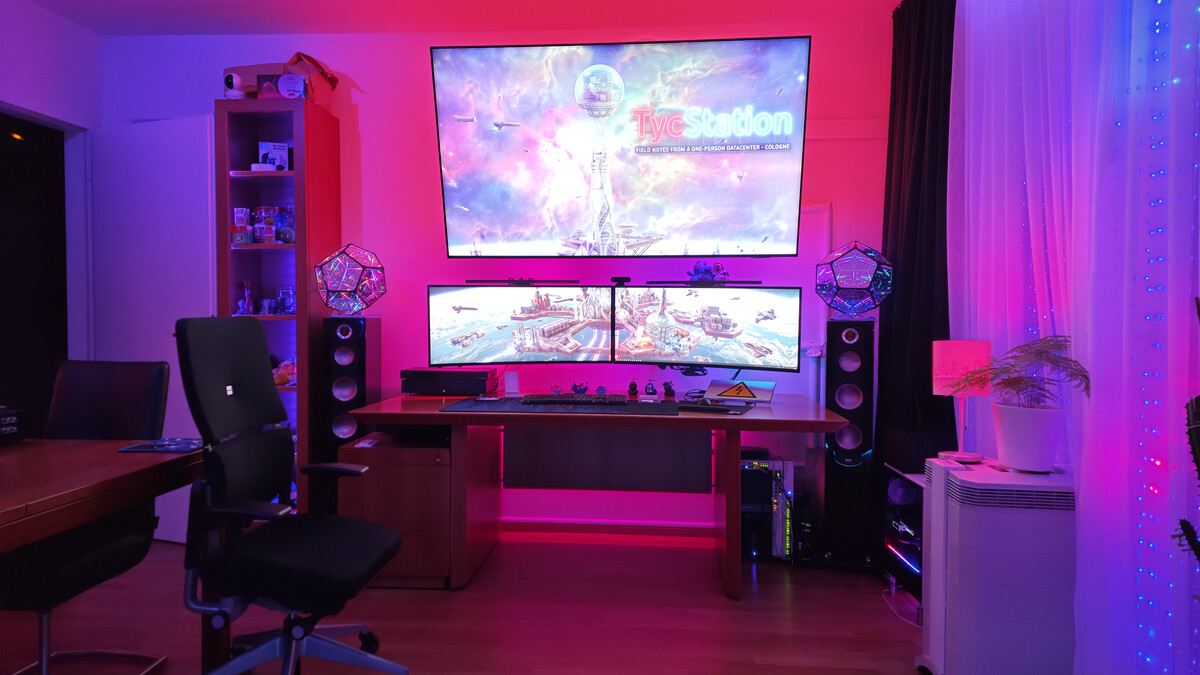
20. September 2026: das Zimmer, in dem das Rack mitwohnt. Die Geräte stehen unter dem rechten Ende des Schreibtischs, neben dem Hi-Fi-Lautsprecher.
 Oktober 2025, vor dem Umbau: das ursprüngliche Mini-Rack in derselben Lücke.
 Juli 2026: Die drei MikroTik-Switches kommen an und bekommen auf dem Schreibtisch ihre erste Verkabelung — der Core-Switch oben, PoE- und Access-Switch darunter.
Die Switches brachten dasselbe Problem im Kleinen mit: 40-mm-Lüfter, genau das Bauteil, das das Geräuschbudget bei den Gehäusen schon ausgeschlossen hatte. Noch am Tag der Lieferung wurden sie auf dem Tisch geöffnet und auf Noctua NF-A4x20 PWM umgebaut — 40 × 20 mm, vierpolig —, bevor der erste von ihnen ein Kabel sah.
Ganz sauber ging der Tausch nicht überall. Die Serienlüfter sind nicht alle gleich tief — die tiefen messen 40 × 28 mm, der Noctua ist acht Millimeter flacher. Gleicher Rahmen, gleiches Lochbild und acht Millimeter leeres Gehäuse, das genauso gut kühlt wie die Luft, die vorher darin stand. Der Ingenieur, der diese Lüfter ausgesucht hat, hat für einen Raum konstruiert, in dem niemand sitzt; ein Wohnzimmer stand nicht im Datenblatt.
 Juli 2026: beide Switches offen am Tag ihrer Ankunft. Die Lüfter sitzen am Rand der Platine, direkt neben dem Kühlkörper, den sie kühlen sollen.
 23. August 2026, die Nacht, in der diese Seite überarbeitet wurde: Die Switches sind drin, senkrecht in derselben Lücke montiert wie zuvor — und noch nicht fertig eingebaut. Verkabelung und die endgültige Halterung stehen noch aus.
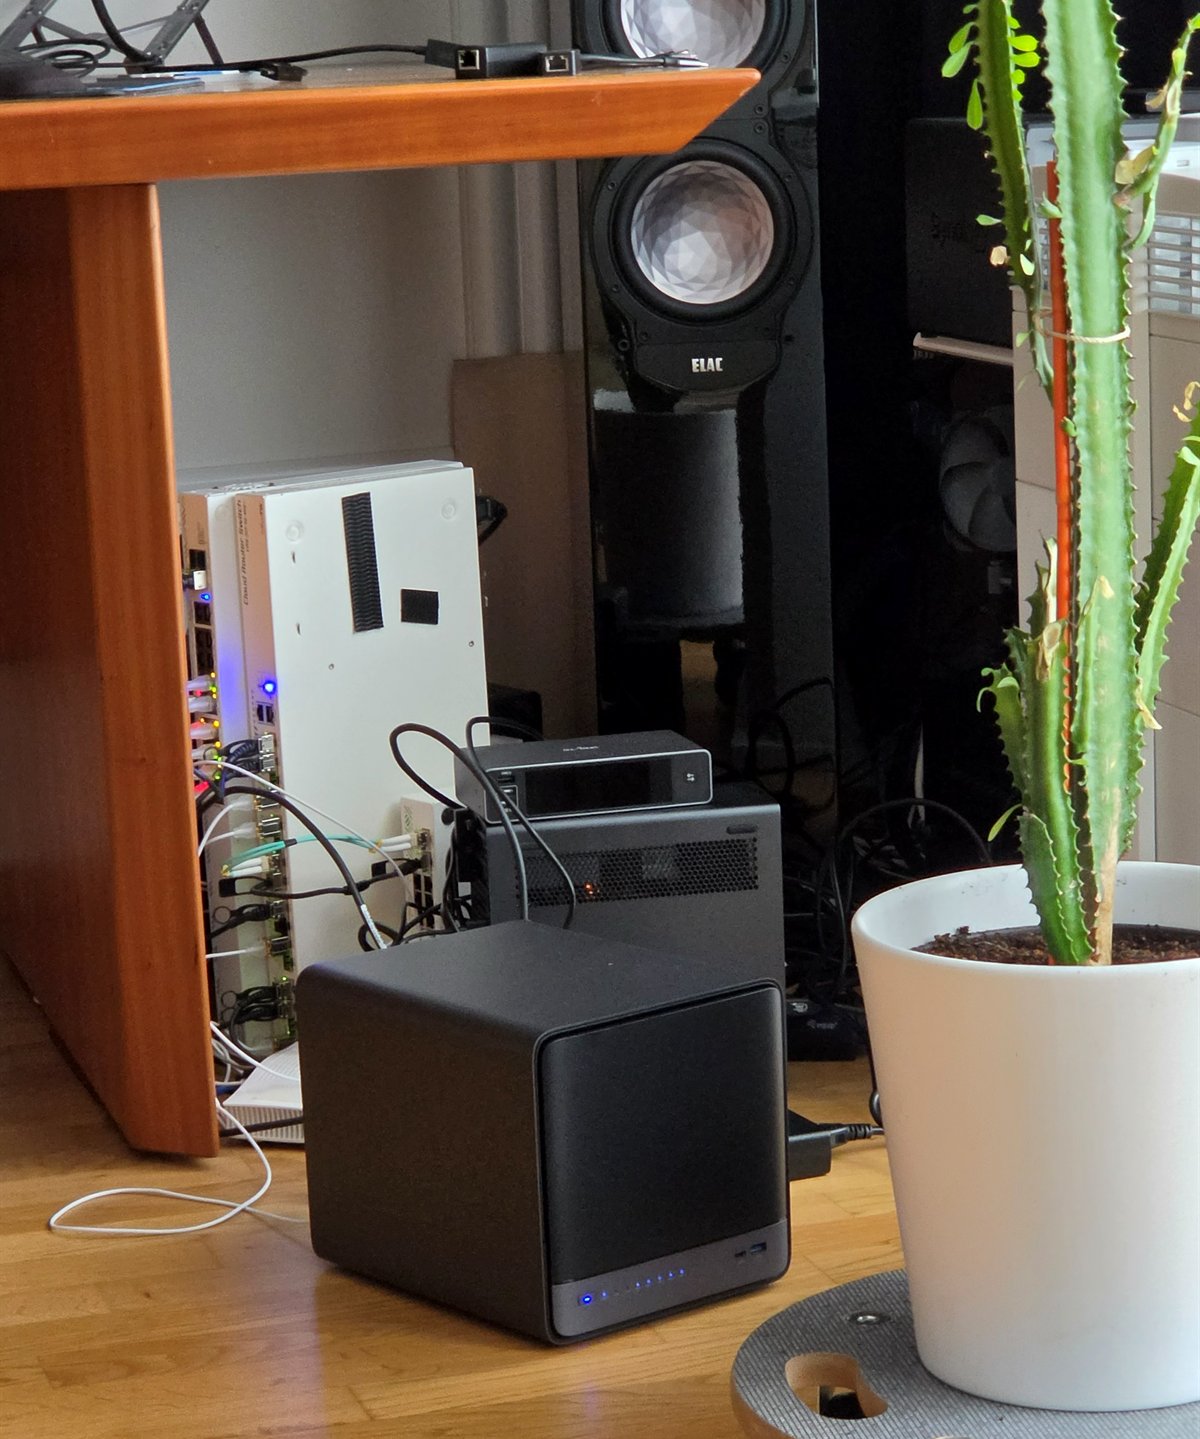 12. September 2026: der dritte Knoten am Tag seines Cluster-Beitritts — die Fünf-Schacht-Box auf dem Boden vor den Switches, die Schächte leuchten; sein endgültiger Platz im Rack steht noch aus.
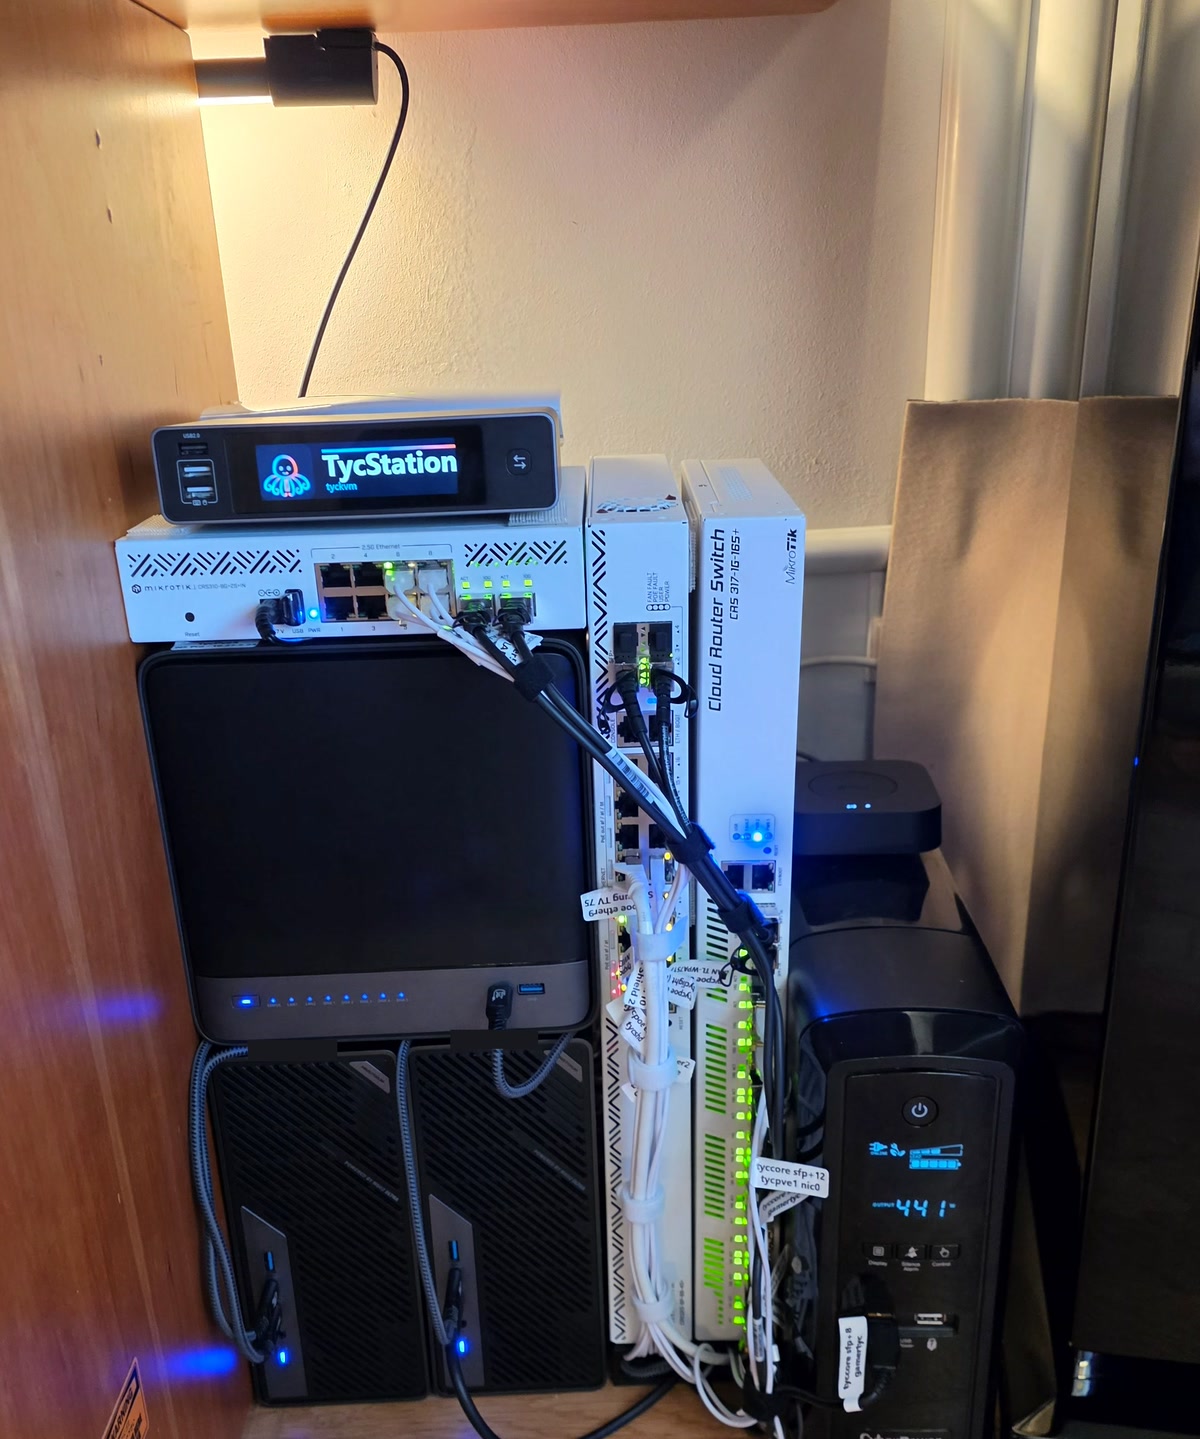 20. September 2026: der dritte Knoten an seinem Platz — er trägt den Access-Switch und den KVM, darunter stehen die zwei MS-02 — und die Switches neu gesteckt, mit einer Fahne an jedem Kabel.
Eine Dezibelzahl gibt es nicht: Gemessen wurde die Lautstärke nie — eine Lücke, ausgerechnet bei einem Aufbau, dessen einzige harte Vorgabe die Lautstärke war. Der Stromverbrauch wird laufend gemessen; was jedes Gerät im Leerlauf zieht, ist nicht einzeln aufgeschlüsselt.
Die Ports sind der Teil, bei dem sich Hinsehen lohnt. Jeder MS-02 hat zwei 25G-SFP28-Ports in einem 4,8-Liter-Gehäuse. Einer davon läuft tatsächlich mit 25G — über ein Kabel direkt zum anderen Knoten. Der andere steckt im Core-Switch und läuft mit 10G, weil der Core-Switch nicht mehr kann. Der schnellste Port im ganzen Netz ist also der, der gar nicht über einen Switch geht. Noch schneller sind die zwei USB4-Kabel mit 80 und 40 Gbit/s, nur ist für einen einzelnen Kern bei rund 17 Gbit/s Schluss — was auf der Packung steht, kommt hinten nicht raus. Der Port zum Internet ist derweil eine 2,5G-NIC, die 1G aushandelt, weil am anderen Ende eine G.fast-Leitung hängt.
Was wo läuft
Die Gäste laufen auf drei Proxmox-Knoten. Die beiden MS-02 tragen den größten Teil; der N5 Pro kam am 12. September dazu und trägt den Backup-Server und die Kameraerkennung. Das Synology-NAS stellt den gemeinsamen Speicher. Auf jedem MS-02 läuft außerdem eine eigene OPNsense-VM, fest an diesen Knoten gebunden.
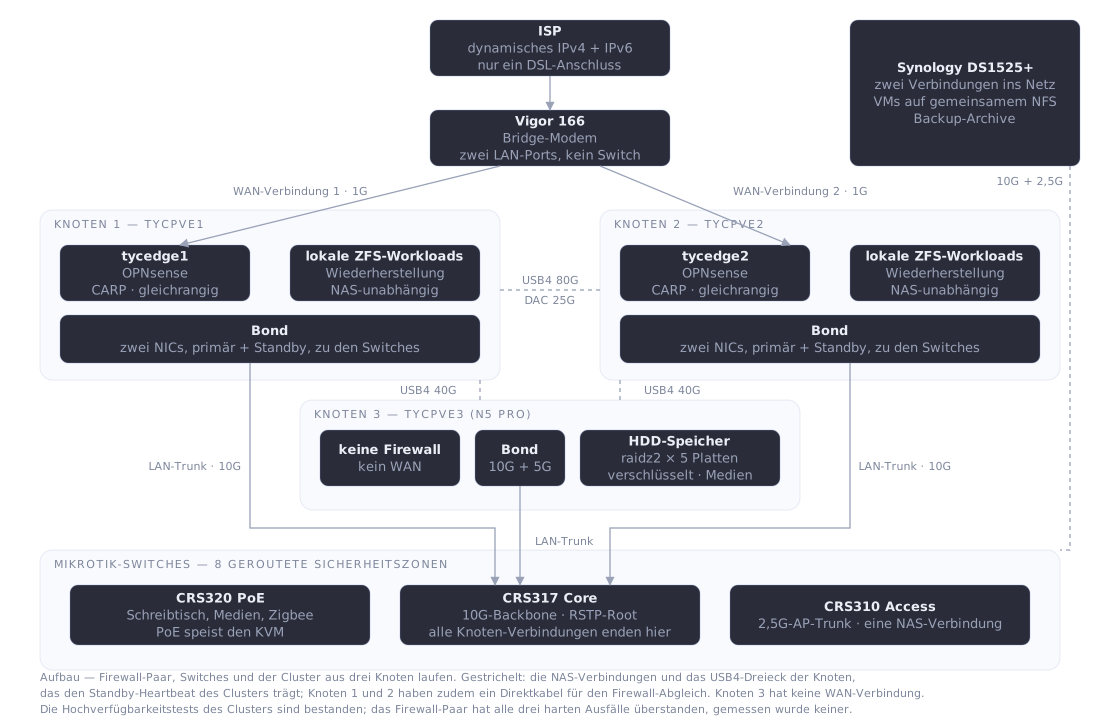
Die Kabel und die Geräte an ihren Enden. Der dritte Knoten hat keine WAN-Verbindung.
Vom Modem führt ein eigenes Kabel zu jedem MS-02, ohne Switch dazwischen. Die Bonds der Knoten tragen die LAN-Trunks zu den MikroTik-Switches; das NAS hat eigene Verbindungen. Die drei Knoten bilden außerdem ein USB4-Dreieck für den Standby-Heartbeat des Clusters. Zwischen Knoten 1 und 2 gibt es eine direkte Verbindung für den Abgleich der Firewall-Zustände. Beide Funktionen hängen damit nicht am Core-Switch.
- Smart Home — Home Assistant und seine Begleitdienste laufen als Container auf einer eigenen VM. Die Geräte sind über Zigbee, Thread, Matter und MQTT angebunden. Der eigene Sprachassistent läuft lokal; die Amazon-Echo-Boxen brauchen weiterhin die Cloud. Seit dem Abschied von Home Assistant OS lassen sich die Dienste wie alle anderen Container auf eine Version pinnen und neu bauen.
- Medien — Plex liefert die Mediathek vom NAS.
- Websites — Traefik verteilt Anfragen an diese Website und ausgewählte öffentliche Dienste. Der Zugang von außen nutzt ausschließlich IPv4, eine Entscheidung vom September.
- Zugangsdaten — OpenBao verwahrt die Zugangsdaten im Tresor und gibt CI-Jobs kurzlebige Tokens aus.
- Monitoring — Grafana, Loki und Prometheus sammeln Metriken und Logs. Noch hängen nicht alle Maschinen dran.
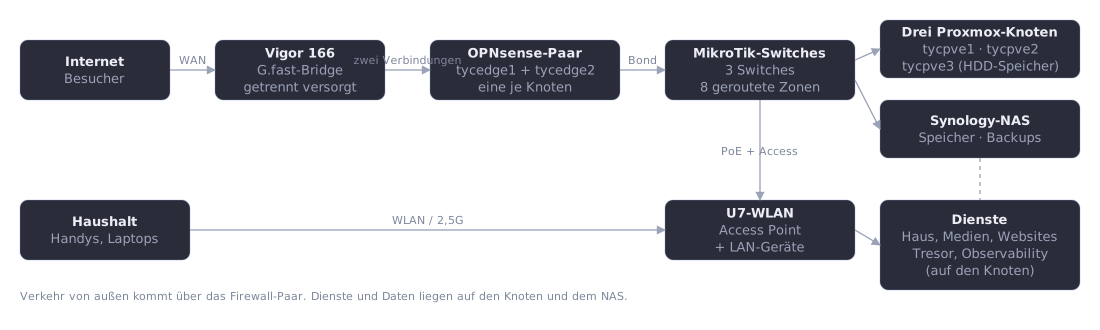
So erreichen der Haushalt und Besucher die Dienste.
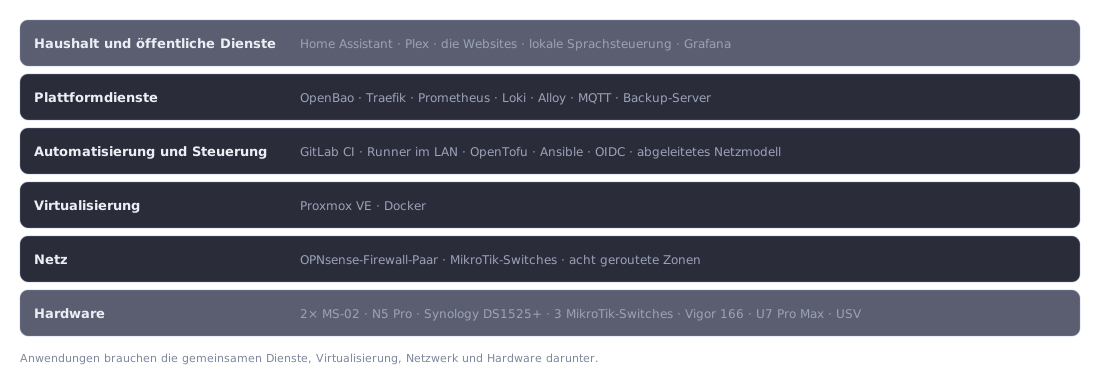
Die Dienste brauchen das Netzwerk und den Speicher darunter. Die Workloads geben derzeit keinen Anlass für Kubernetes.
Wenn ein Knoten ausfällt
Ein ausgefallenes Gateway hat einmal die ganze Wohnung vom Netz genommen. Heute gibt es zwei OPNsense-VMs, eine auf jedem MS-02. CARP verschiebt die gemeinsamen Adressen, pfsync kopiert die offenen Verbindungen, und DHCP läuft im Hot-Standby. Die Firewall-VMs bleiben auf ihren Knoten; die verbleibende Firewall übernimmt den Dienst.
Eine Firewall verteilt ihre Konfiguration über den OPNsense-Sync-Kanal an die andere. Änderungen kommen aus Git. Beide haben dieselbe CARP-Priorität; der aktuelle Master behält seine Rolle, wenn sein Partner zurückkommt. Ein gezielter Wechsel hin und zurück am 23. August 2026 verschob die Master-Rolle samt Einwahlsitzung. Die eine DSL-Leitung muss sich beim Failover trotzdem neu einwählen.
Überstanden hat das Paar auch ein gezogenes WAN-Kabel, das versehentliche Ausschalten des Master-Knotens und den Ausfall einer Trunk-Verbindung. Die Zeit gestoppt hat dabei niemand; eine gemessene Umschaltzeit gibt es also nicht.
Um die übrigen Gäste kümmert sich Proxmox getrennt davon; elf sind in der Proxmox-Hochverfügbarkeit eingetragen. Am 1. September zogen die Gäste eines Knotens für einen geplanten Neustart auf seinen Partner um und kamen danach zurück. Im zweiten Test wurde ein Knoten ohne Vorwarnung zum Absturz gebracht; rund zwei Minuten später liefen alle eingetragenen Gäste auf dem verbliebenen Knoten.
Mit dem dritten Knoten hat der Cluster drei Stimmen: Ein Mitglied darf ausfallen, das Quorum bleibt. Fallen zwei aus, muss vor dem dokumentierten Notfallzugriff (Break-Glass) feststehen, dass die anderen Knoten wirklich aus sind. Die frühere dritte Stimme hat ihre eigene kurze Geschichte.
Die Gäste für die Wiederherstellung liegen auf lokalem ZFS und werden auf die beiden anderen Knoten repliziert; so hängt der Weg zurück nicht vom NAS ab. Andere geeignete VMs nutzen gemeinsames NFS. Docker auf NFS hat früher Ärger gemacht und ist ein Grund, warum der Speicher jedes Gasts ausdrücklich festgelegt ist.
Fällt der Core-Switch aus, steht der Verkehr über die Switches trotzdem still. Die direkten Verbindungen für Heartbeat und Firewall-Abgleich laufen dann noch, ersetzen aber kein LAN.
Acht Netzwerkzonen
Die erste Segmentierung war auf Layer 2 undicht. Ihr Nachfolger hat acht geroutete Zonen, je ein VLAN pro Risikoklasse. Verkehr zwischen ihnen läuft durch das OPNsense-Paar. Ohne ausdrückliche Regel bleibt eine Verbindung gesperrt.
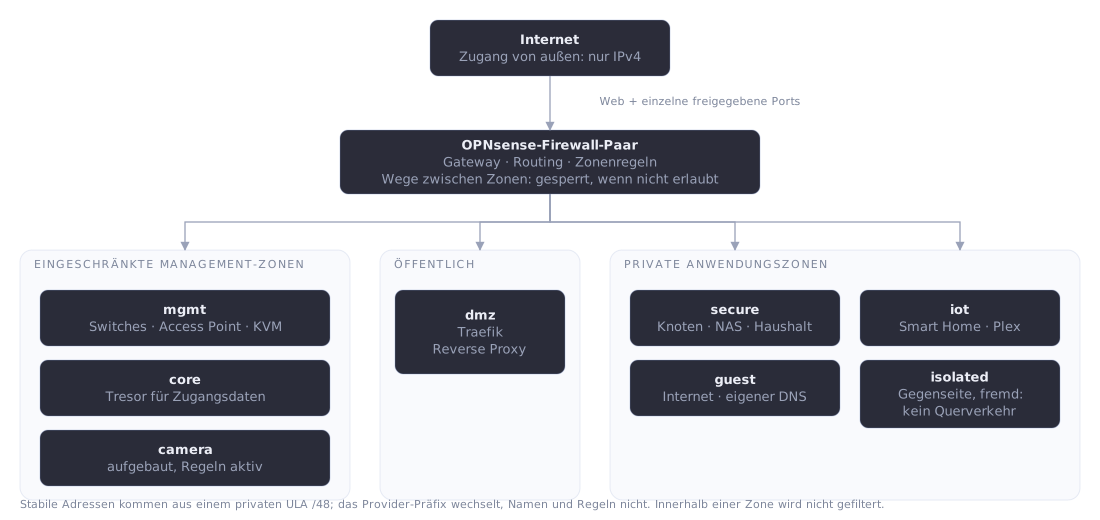
Die Zonenregeln sind aktiv; die Gäste ziehen auf ihre neuen Adressen um.
Traefik steht in dmz, getrennt von den privaten Diensten, die es veröffentlicht. Ein paar dokumentierte NAS-Ports für die Ausfallsicherheit sind zusätzlich an dieser Zone vorbei erreichbar. Plex teilt sich die Smart-Home- und AV-Zone mit seinen Abspielgeräten. Die anderen privaten Zonen trennen vertrauenswürdige Haushaltsrechner, Gastgeräte und ein fremdes Segment, das Internetzugang ohne Zugriff auf das übrige Netz bekommt. Die eingeschränkten Zonen enthalten den Tresor für Zugangsdaten, die Management-Oberflächen und die Kameras.
Die interne Adressierung nutzt ein privates ULA /48. Das IPv6-Präfix des Providers darf wechseln, ohne interne Namen oder Regeln zu verändern. Innerhalb einer Zone wird nicht gefiltert, und die vertrauenswürdige Zone ist breit gefasst. Eine Trennung einzelner Workloads voneinander ist noch geplant.
Die MikroTik-Switches ersetzten Consumer-Switches, deren Verwaltung mit der Konfiguration aus Git kollidierte und deren PoE-Leistung nicht ausreichte. RouterOS lässt sich aus der Pipeline konfigurieren; der PoE-Switch liefert PoE++. Der UniFi-Access-Point blieb wegen seiner Funktechnik.
Speicher und Wiederherstellung
Die Backups der Gäste gehen an einen eigenen Backup-Server. Sie werden auf dem Quellknoten verschlüsselt, anschließend vom Server dedupliziert und regelmäßig zur Kontrolle neu gelesen. Seit dem 14. September liegt dessen Datastore auf dem HDD-Pool des N5 Pro. Das Synology-NAS zieht jeden Morgen eine zweite Kopie und kann sie nicht entschlüsseln.
Ein Gast wurde aus diesem verschlüsselten Bestand zurückgeholt. Ein Wiederherstellungstest über alle Gäste steht noch aus. Der Archivschlüssel liegt in OpenBao; eine Kopie außerhalb des Clusters fehlt ebenfalls noch — ohne sie ließen sich die Backups nach dem Verlust von Cluster und Tresor nicht mehr öffnen.
Die Backup-Notiz beschreibt Zeitpläne, Kopien und das Backup, das dreizehn Tage lang ausfiel, bevor es auffiel.
Wie Änderungen auf die Maschinen kommen
Eine Infrastrukturänderung beginnt in einem Branch. Die Merge-Request-Pipeline prüft die Konfiguration und erstellt einen Plan. Nach dem Merge läuft ein eigener Apply-Job auf einem Runner im LAN. Dieser Job wird in GitLab separat ausgelöst.
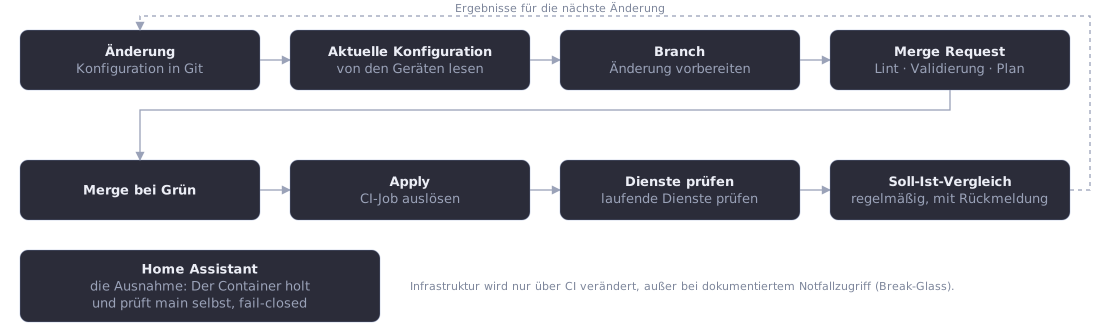
Konfiguration vor dem Apply prüfen, Dienste danach.
OpenBao stellt anhand der GitLab-OIDC-Identität des Jobs kurzlebige Zugangsdaten für dessen Repository aus. Merge-Request-Jobs dürfen planen und den State lesen. Zugangsdaten, die Infrastruktur verändern können, erreichen nur Apply-Jobs auf dem geschützten Branch. Das ersetzt dauerhaft hinterlegte Automatisierungstokens.
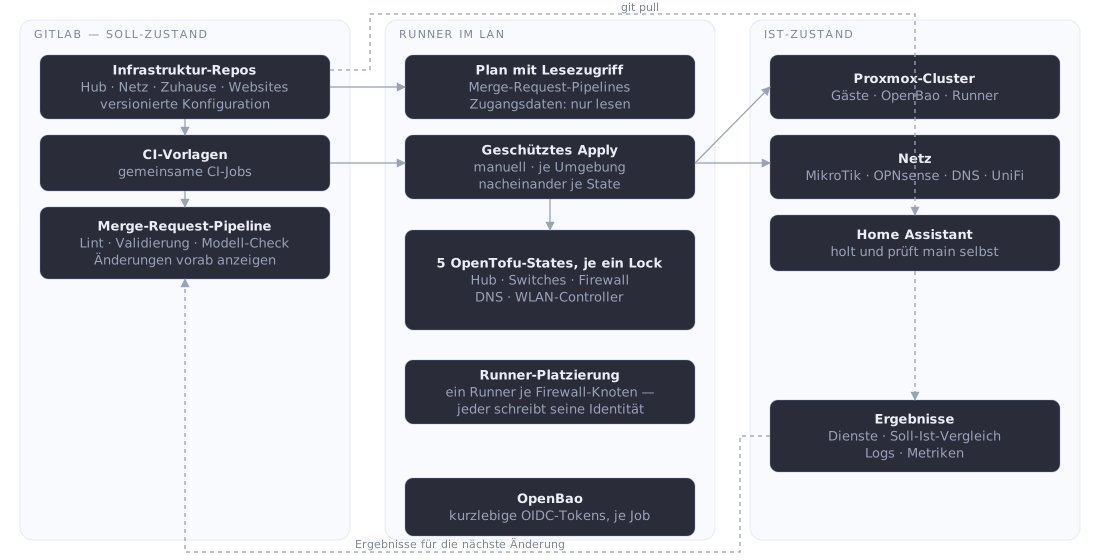
Wo die Jobs laufen und welche Systeme sie verändern.
OpenTofu hat fünf getrennte States: Proxmox, die Switches, das Firewall-Paar, DNS und den WLAN-Controller. Jeder hat ein eigenes Lock. Unabhängige Änderungen können parallel laufen; Änderungen am selben State laufen nacheinander. Jede Firewall hat einen Runner auf ihrem eigenen Knoten für Schnittstellen und WAN-Konfiguration. Gemeinsame CI-Vorlagen liefern die Jobs; Branch-Schutz und die Berechtigungen der Zugangsdaten begrenzen, wo Applies laufen dürfen.
Scans auf Zugangsdaten prüfen die Git-Historie, Konfigurationsscans die Infrastrukturdefinitionen. Die Netzwerkprüfung kontrolliert elf Eigenschaften direkt auf den Switches; eine weitere prüft die Konfiguration vor dem Apply. Eine Grenze bleibt: Die Prüfungen erreichen die Switches über genau das Netz, das sie prüfen — fällt dieses Netz aus, sehen sie auch den Switch nicht mehr.
Regelmäßige Soll-Ist-Vergleiche finden Änderungen außerhalb der Pipeline und Änderungen, die gemergt, aber nie angewendet wurden. Bei einer Abweichung schlägt der jeweilige Job fehl.
Home Assistant holt main selbst; wie, beschreibt die
Deployment-Notiz.
Für die Wiederherstellung der Infrastruktur gibt es einen dokumentierten
Notfallzugriff außerhalb der CI, falls die Runner ein defektes System nicht mehr erreichen.
Was noch umzieht
Ersatzgäste laufen neben ihren Vorgängern, bis die Workloads umgezogen sind. Switches, Firewall-Paar und gemeinsamer Speicher stehen bereit. Bestehende Knoten werden einzeln aktualisiert; vorher ziehen ihre Gäste um, während die andere Firewall die Verbindung hält. Eine Neuinstallation oder Umbenennung der physischen Knoten ist nicht geplant.
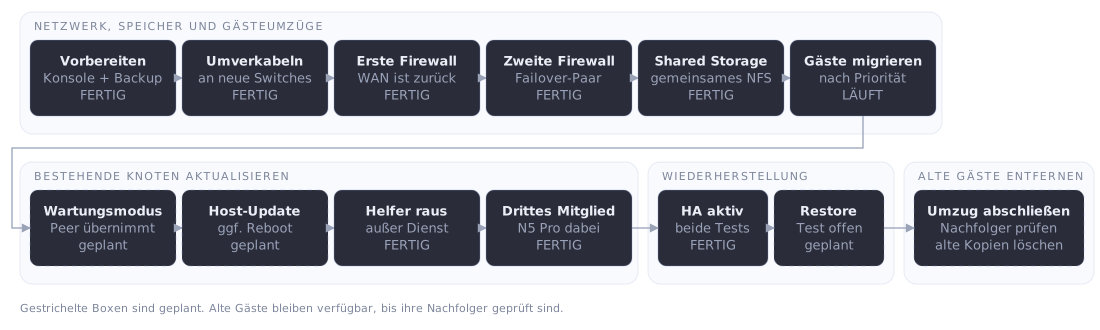
Alte Gäste bleiben verfügbar, bis ihre Nachfolger geprüft sind.
Offen sind der Abschluss dieser Umzüge, eine gemessene Failover-Zeit der Firewalls, Monitoring für die restlichen Maschinen, die Einrichtung des KVM und ein Wiederherstellungstest mit einer Kopie des Archivschlüssels außerhalb des Clusters.
Das September-Audit und seine Grenzen beschreibt 45 von 132.